
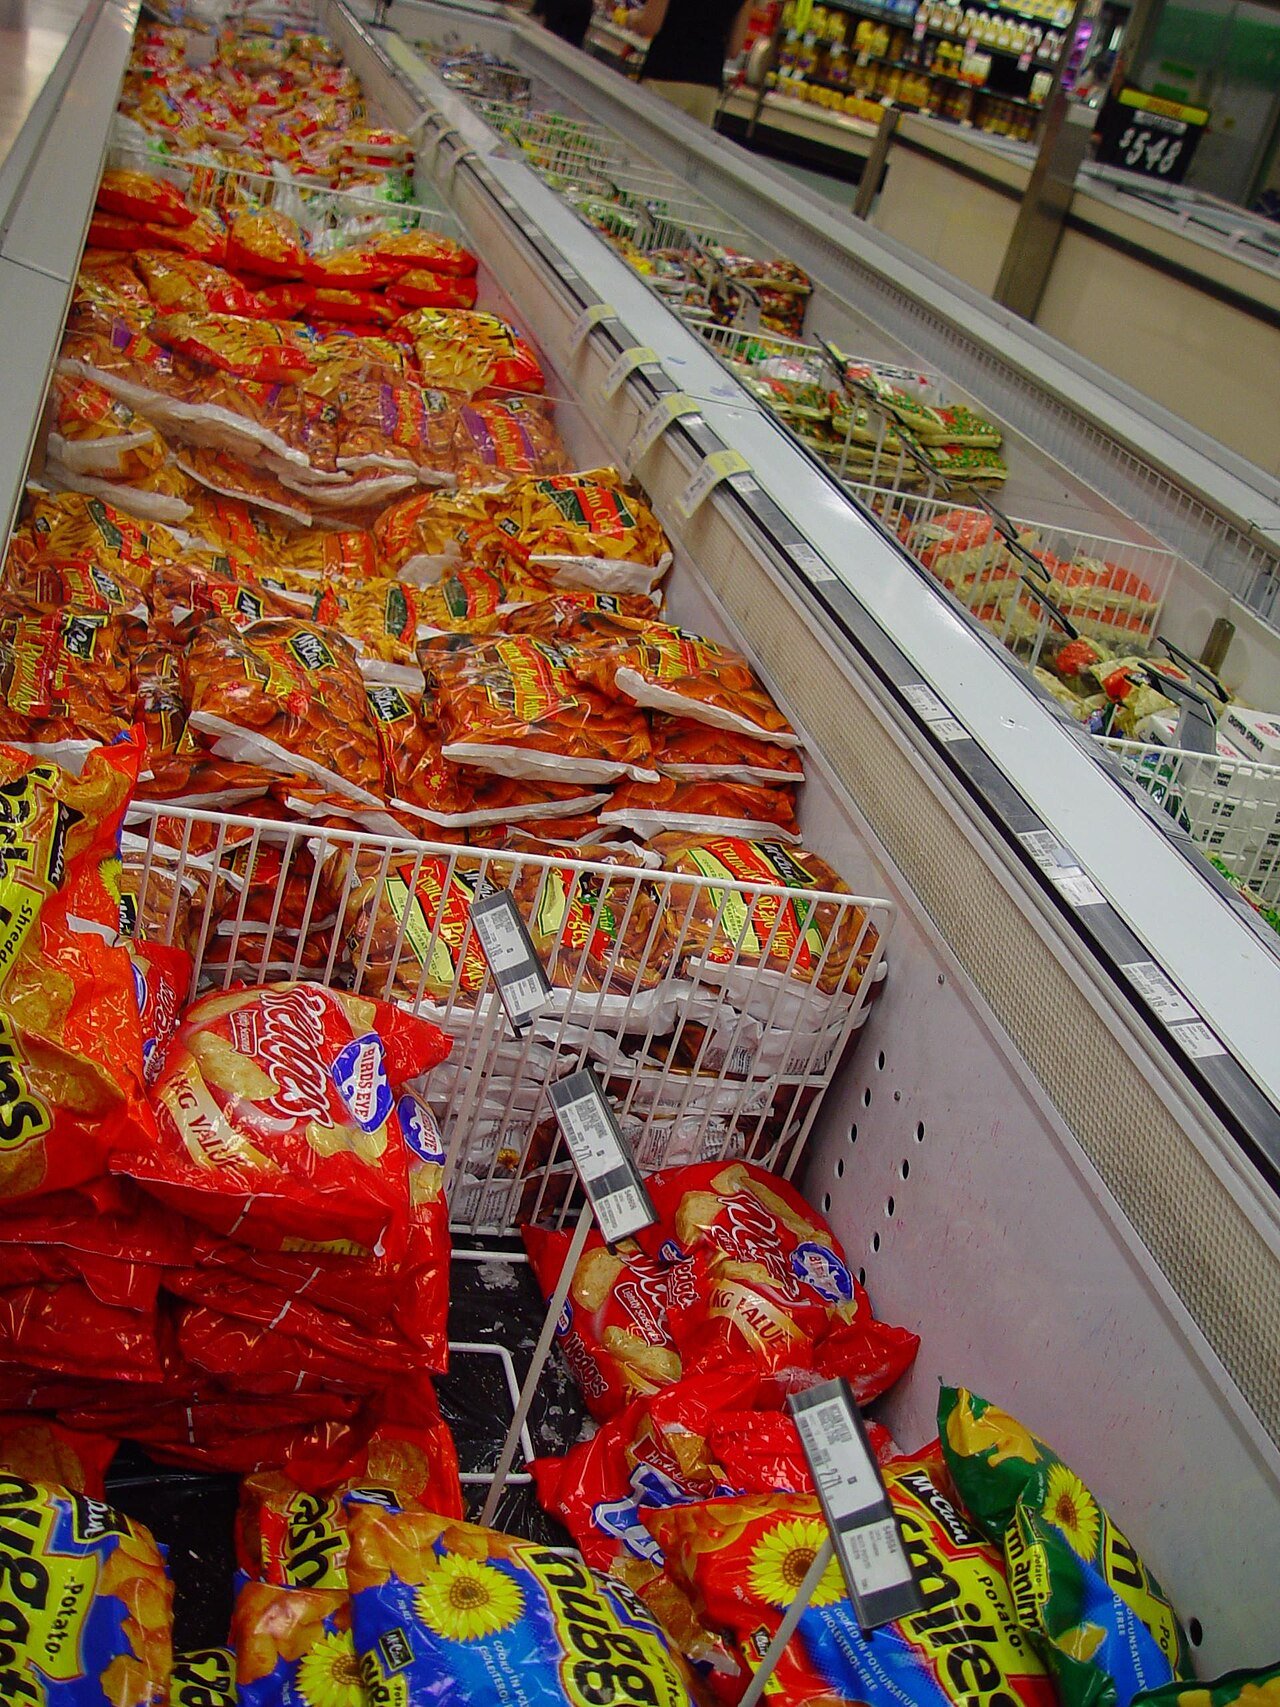
Cyberatak na systemy chłodnicze w sklepach spożywczych w Europie pokazał, że celem hakerów mogą być także lodówki i zamrażarki. Atakujący zdalnie podnosili temperaturę w urządzeniach nawet do 50°C (122°F). Zepsuły się duże ilości świeżej i mrożonej żywności, a straty szacuje się na miliony euro.
Co się wydarzyło
Według Shaanana Cohneya, adiunkta informatyki na Tufts University, który zajmuje się m.in. cyberbezpieczeństwem i polityką publiczną, ataki przebiegały falami. W połowie października uderzono w 700 supermarketów we Francji. Po krótkiej przerwie, na początku listopada, ofiarą padło kolejnych 100 sklepów w różnych krajach Europy. Francuskie władze zdecydowały się na niezwykły krok: publicznie przypisały pierwsze ataki hakerom wspieranym przez państwo irańskie.
Skutki nie ograniczały się do zepsutej żywności. W części sklepów doszło do niewielkich pożarów, a właściciele ponieśli straty także na sprzęcie. Podobne awarie zamrażarek w sierpniu zniszczyły żywność w sklepach wojskowych na kilku bazach USA. Teraz i one są badane jako możliwe cyberataki. Amerykańskie agencje, w tym CISA i FBI, wydały 5 listopada wspólne ostrzeżenie, bo zagrożone może być utrzymanie bezpiecznej temperatury także leków i innych produktów.
Dlaczego chłodnictwo jest łatwym celem
Ataki na systemy sterujące urządzeniami nie są nowością. Dotykały już sygnalizacji ulicznej czy systemów biletowych w metrze. Cohney podkreśla, że nowe są inne rzeczy:
„Nowe nie jest to, że te urządzenia są atakowane, lecz skala i pozorna łatwość tych ataków” – powiedział Shaanan Cohney.
Według badacza systemy tego typu składają się z elementów od wielu producentów, a każdy z nich ma własne oprogramowanie wbudowane. Producenci często podlegają niewielu wymogom bezpieczeństwa, a komponenty rzadko dostają poprawki po wykryciu luk. Cohney mówi, że w swojej pracy prawie nigdy nie trafia na urządzenie bez wad, zwykle znajduje ich wiele. Zaawansowanemu napastnikowi wystarczy zaś jedna.
Badacz nie uważa, że takie ataki zagrażają całemu łańcuchowi dostaw żywności. Widzi w nich raczej sygnał ostrzegawczy: im więcej codziennych usług jest podłączonych do sieci, tym większe ryzyko. Trudno już kupić cokolwiek w sklepie bez udziału systemu sieciowego.
Rola sztucznej inteligencji
Nie wiadomo, czy i na ile AI pomogła w tych konkretnych atakach. Cohney zwraca jednak uwagę, że sztuczna inteligencja obniża próg wejścia. Zadania, które kiedyś zajmowały wykwalifikowanemu atakującemu tygodnie, może dziś wykonać osoba z mniejszą wiedzą. Czasem AI potrafi nawet znaleźć kilka luk i połączyć je w jeden atak.
Dotychczasowe próby ograniczania tej technologii, np. przez kontrolę dostępu do układów scalonych, okazują się według badacza mniej skuteczne, niż chcieliby urzędnicy. Rozwiązaniem nie będzie samo to. Rządy i branża próbują też wykorzystywać AI w obronie oraz projektować systemy bezpieczne od początku, ale jednej recepty nie ma.
Co to oznacza dla polskiego klienta
W materiale źródłowym nie ma informacji o atakach w Polsce, więc nie wiadomo, czy któryś z polskich sklepów został dotknięty. Problem jednak nie zna granic: sieci handlowe działają w wielu krajach, a podobne sterowniki i oprogramowanie stosuje się w całej Europie. Polska jako członek UE podlega też unijnym przepisom o cyberbezpieczeństwie, w tym dyrektywie NIS2, która obejmuje m.in. sektor żywności.
Dla zwykłego klienta ryzyko jest przede wszystkim praktyczne:
- Przerwy w dostawach – po awarii sklep może wycofać część asortymentu i opróżnić półki.
- Bezpieczeństwo żywności – jeśli sklep informuje o awarii chłodni, produkty z danej partii nie powinny trafiać do sprzedaży. Warto sprawdzać komunikaty sprzedawcy.
- Domowe urządzenia – opisane ataki dotyczyły systemów komercyjnych, ale warto aktualizować oprogramowanie inteligentnych sprzętów podłączonych do sieci.
Źródło: Tech Xplore – „When hackers target grocery stores”
